Codebases empresariales El enfoque está pensado para software existente, repositorios grandes, legacy y dependencias reales entre múltiples componentes.
1
Totalmente práctico y aplicable
Formación en Cursor Avanzado para Ingeniería del Software a medida
100% bonificable a través de FUNDAE
Curso TUTORIZADO por expertos


Curso de Cursor Avanzado para Ingeniería del Software en Aula Virtual Personalizada
Nuestra modalidad AVP es una formación en directo, práctica y 100% adaptada a vuestro equipo. No trabajamos con contenidos genéricos: diseñamos la formación en función de vuestro nivel, objetivos, procesos internos y necesidades reales de aplicación.
Solicitar información
Temario 100% a medida
Creamos el temario desde cero a partir de vuestras necesidades, nivel del equipo y objetivos concretos, priorizando aquellos contenidos que realmente aporten valor en el día a día.
Proyectos personalizados
Durante la formación trabajaremos con archivos, ejemplos, informes o procesos similares a los que utiliza vuestro equipo, para que el aprendizaje sea directamente aplicable al puesto de trabajo.
Sesiones en directo con consultor experto
Un formador especialista imparte las clases en tiempo real, resolviendo dudas, revisando casos concretos y adaptando el ritmo de la formación a la evolución del grupo.
Calendario adaptado a vuestra disponibilidad
Definimos conjuntamente fechas, horarios y duración de las sesiones para facilitar la asistencia del equipo y minimizar el impacto en la operativa diaria de la empresa.
Forma a tu equipo sin costes mediante la bonificación estatal.
Este programa de Cursor Avanzado para Ingeniería del Software para empresas es subvencionable hasta el 100%.
Calcula tu bonificación
Revisamos tu caso
Preparamos la gestión
Tu equipo realiza el curso
Aplicas la bonificación
Todos nuestros cursos son bonificables a través de FUNDAE.
Gestionamos toda la documentación por ti.
Calcula tu crédito aproximado
Crédito bonificable estimado
420€*
*Cálculo orientativo
Diseñamos una formación a medida utilizando los documentos y flujos de trabajo reales de tu empresa.

Los alumnos podrán revisar las sesiones grabadas para repasar conceptos clave, recuperar explicaciones concretas o reforzar aquellos contenidos que necesiten después de la clase en directo.

Materiales, sesiones grabadas y documentación de apoyo quedan centralizados en la plataforma para que el equipo pueda consultarlos durante y después de la formación.

La plataforma permite registrar y confirmar la asistencia de los participantes, facilitando el seguimiento de la formación y la gestión documental necesaria para la bonificación FUNDAE.

Después de la formación en directo, los alumnos podrán acceder a ejercicios prácticos para aplicar lo trabajado en clase y consolidar el aprendizaje con actividades guiadas.
Los alumnos podrán revisar las sesiones grabadas para repasar conceptos clave, recuperar explicaciones concretas o reforzar aquellos contenidos que necesiten después de la clase en directo.
Materiales, sesiones grabadas y documentación de apoyo quedan centralizados en la plataforma para que el equipo pueda consultarlos durante y después de la formación.
La plataforma permite registrar y confirmar la asistencia de los participantes, facilitando el seguimiento de la formación y la gestión documental necesaria para la bonificación FUNDAE.
Después de la formación en directo, los alumnos podrán acceder a ejercicios prácticos para aplicar lo trabajado en clase y consolidar el aprendizaje con actividades guiadas.
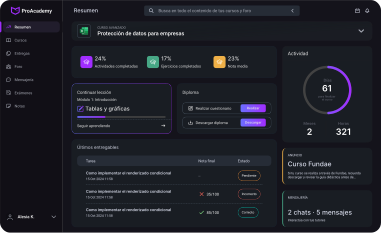
Una plataforma practica, con IA integrada y pensada para que mejores desarrollando. Se adapta a tu ritmo, te corrige al instante y te muestra tu progreso real.
Correccion magica
Feedback inteligente

Aprende de cada acierto y fallo con explicaciones claras
Encuentra todo el temario del curso aquí.

Cursor como plataforma de ingeniería agéntica aplicada a mantenimiento, evolución y automatización de software existente.
Ciclo avanzado analizar → planificar → implementar → validar → revisar → documentar como patrón de trabajo recurrente.
Preparación de workspaces FullStack con backend Java/Spring, frontend React/TypeScript, contratos API y servicios auxiliares.
Trabajo con aplicaciones que mantienen runtimes legacy, dependencias antiguas y restricciones de compatibilidad como Java 8.
Estrategias para repositorios monolíticos, proyectos multi-módulo, monorepos y arquitecturas distribuidas entre varios repositorios.
Análisis de cómo Cursor indexa, busca y recupera información relevante dentro de grandes bases de código.
Selección explícita de archivos, símbolos, documentación, contratos, errores, commits y configuraciones como fuentes de contexto.
Diseño de conversaciones cortas y especializadas frente a sesiones acumulativas que degradan progresivamente la precisión.
Distribución de responsabilidades entre agente principal, subagentes, Skills, MCP y herramientas externas.
Modelo de trabajo paralelo mediante Agents Window y Git Worktrees para evitar conflictos entre agentes sobre un mismo repositorio.
Selección de modelos en función de complejidad, contexto, razonamiento, velocidad y coste.
Criterios para decidir qué actividades pueden automatizarse completamente y cuáles requieren supervisión o decisión de ingeniería.
Definition of Done agéntica basada en código, tests, build, revisión, documentación y evidencias.
Medición del valor aportado por el agente mediante tiempo ahorrado, retrabajo, defectos, coste y calidad del resultado.
Contratos de API como fuente estructurada de verdad para agentes que modifican varias capas de una aplicación.
Schema GraphQL como modelo de tipos, queries, mutations, inputs, enums, interfaces y relaciones.
Disponibilidad controlada de schemas almacenados localmente, generados durante el build o recuperados desde fuentes autorizadas.
Relación entre resolvers GraphQL, servicios Spring, repositorios de datos y componentes consumidores del frontend.
Rastreabilidad de un campo desde schema hasta resolver, modelo Java, generación TypeScript, query y componente React.
Análisis del impacto de modificar tipos, argumentos, nullability, enums o respuestas.
Detección anticipada de breaking changes y contratos incompatibles.
Compatibilidad hacia atrás y estrategias de evolución gradual de APIs.
Sincronización entre schema, tipos generados, clientes, mocks, tests y documentación.
Comparación entre contrato declarado e implementación efectiva para detectar divergencias.
Contratos REST mediante OpenAPI como alternativa o complemento del mismo modelo de trabajo.
Consumer-Driven Contract Testing como mecanismo para limitar modificaciones incorrectas sugeridas por agentes.
Rules específicas que obliguen a respetar contratos reales y prohíban inventar endpoints, tipos o propiedades inexistentes.
Context engineering para proporcionar únicamente el fragmento contractual necesario a cada agente especializado.
Threat modeling previo antes de delegar modificaciones sobre autenticación, autorización, sesiones o información sensible.
Análisis de Spring Security, SecurityFilterChain, method security, JWT, OAuth 2.0 y OpenID Connect.
Relación entre roles, authorities, scopes, claims y permisos efectivos.
Validación de controles sobre endpoints REST y resolvers GraphQL.
Prevención de autorización aplicada únicamente en rutas cuando también debe protegerse el recurso o dominio subyacente.
Seguridad de CORS, CSRF, cookies, SameSite, headers y almacenamiento de tokens en aplicaciones web.
Mass Assignment, IDOR/BOLA, Broken Access Control e inseguridad derivada de resolvers demasiado permisivos.
Validación y sanitización de datos procedentes de formularios, APIs, GraphQL, archivos y herramientas externas.
Prevención de exposición de secretos, PII y datos internos mediante logs, excepciones, respuestas o código generado.
Dependency security y análisis de cambios que introducen librerías, paquetes o versiones vulnerables.
Security Review como agente independiente del agente que implementó la modificación.
Security Agents de Cursor para revisión de Pull Requests y análisis de vulnerabilidades como capa complementaria.
Hooks deterministas para bloquear secretos, operaciones destructivas, SQL de escritura o comportamientos prohibidos.
Regla de no delegación final: autenticación, autorización, criptografía y controles críticos requieren validación humana especializada.
Diseño de una Skill específica para generación, ampliación y revisión de tests.
Definición mediante `SKILL.md` de alcance, restricciones, convenciones y criterios de aceptación del testing.
Diferencia entre solicitar cobertura adicional y solicitar pruebas destinadas a demostrar comportamiento o prevenir regresiones.
Reutilización de patrones, factories, fixtures, mocks y convenciones existentes en el repositorio.
Custom Subagent especializado en Quality Engineering con contexto independiente del agente implementador.
Cursor permite subagents con prompts, modelos y herramientas propios y ejecución paralela sin consumir la ventana principal de contexto.
Subagente de exploración encargado de identificar suites y patrones antes de generar nuevas pruebas.
Subagente de testing para unit, integration, contract, API y end-to-end según el impacto real del cambio.
Revisión automática de tests redundantes, triviales, frágiles o excesivamente acoplados a detalles de implementación.
Prevención explícita de eliminar, deshabilitar o modificar tests exclusivamente para conseguir un pipeline verde.
Mutation testing, boundary testing y property-based testing cuando aporten una comprobación superior a ejemplos estáticos.
Ejecución progresiva desde tests afectados hasta suites de regresión más amplias.
Diagnóstico separado entre fallo causado por la modificación y fallo preexistente o relacionado con el entorno.
Resultado del agente expresado mediante comportamiento verificado, suites ejecutadas, fallos y riesgos pendientes.
Debugging basado en evidencia antes de permitir que el agente modifique código.
Reconstrucción de una incidencia desde interfaz React hasta API, GraphQL, Spring, persistencia y servicios externos.
Correlación de stack traces, excepciones, browser console, network requests y logs backend.
Formulación de varias hipótesis de causa raíz y ordenación por evidencia disponible.
Debug Mode para instrumentar, reproducir, observar, corregir y volver a comprobar una incidencia.
Diferenciación entre síntoma visible, componente que detecta el error y origen real del fallo.
Contextualización mediante logs procedentes de Grafana, Prometheus, Elastic, Sentry u otras plataformas.
Distributed tracing y Correlation IDs para reconstruir operaciones que atraviesan múltiples servicios.
Reducción de grandes volúmenes de telemetría antes de proporcionarlos al modelo.
Análisis de cambios recientes, commits, dependencias y feature flags asociados temporalmente con la incidencia.
Browser tools para reproducir workflows y comprobar consola, red y estados visuales cuando se investiga una aplicación web.
Capturas y artifacts como evidencias objetivas de reproducción y corrección.
Generación de regression tests después de identificar una causa reproducible.
Conversión de conclusiones técnicas en documentación o memoria reutilizable sin convertir hipótesis no demostradas en hechos.
Documentación como parte obligatoria del cambio y no como actividad posterior independiente.
Actualización de README, instalación, configuración, ejecución, testing y troubleshooting basándose en el repositorio real.
Documentación de módulos, responsabilidades, dependencias, flujos y contratos REST o GraphQL.
Architecture Decision Records para decisiones relevantes, alternativas consideradas, restricciones y trade-offs.
Detección automática mediante diffs de modificaciones que afectan a documentación técnica o funcional.
Actualización localizada de secciones frente a regeneración completa de documentos estables.
Traducción de un cambio técnico a descripción funcional comprensible para otros perfiles.
Mantenimiento de terminología, estructura y estilo existentes.
Trazabilidad entre issue, código, tests, documentación y versión.
Identificación de cambios de UI que vuelven obsoletas capturas existentes.
Automatización de navegación y preparación de estados reproducibles para obtener nuevas evidencias visuales.
Browser y Computer Use para generar screenshots o vídeos que documenten el comportamiento validado.
Comprobación de coherencia entre captura, texto y funcionalidad realmente implementada.
Pull Requests que agrupen cambios de código y documentación manteniendo ambos revisables independientemente.
Quality Gate documental que impida afirmar comportamientos que no puedan justificarse mediante código, tests o ejecución.
Arquitectura RAG aplicada a repositorios, documentación, ADR, APIs, configuración y conocimiento operativo.
Diferenciación de fuentes por tipo, repositorio, módulo, versión, entorno y nivel de confidencialidad.
Preparación de código y documentación para ingestión, normalización e indexación.
Chunking estructural de clases, funciones, módulos, schemas, páginas documentales y decisiones arquitectónicas.
Evitación de fragmentos que destruyen relaciones semánticas necesarias para interpretar correctamente el código.
Metadata para lenguaje, branch, commit, versión, módulo, owner y tipo de artefacto.
Hybrid retrieval combinando recuperación semántica, búsqueda textual y filtros estructurados.
Indexación coordinada de varios repositorios sin mezclar versiones o productos incompatibles.
Actualización incremental de índices cuando se producen commits, releases o cambios documentales.
Eliminación o invalidación de embeddings asociados a información obsoleta.
Separación estricta entre retrieval y generation para conocer qué evidencia recibió realmente el modelo.
Diseño de un asistente interno que cite archivo, documento, repositorio, versión y fragmento utilizado.
Respuesta explícita de información insuficiente cuando la evidencia recuperada no permite responder.
ACL y control de acceso para evitar que el RAG convierta permisos fragmentados en un repositorio global accesible.
Evaluation set para medir retrieval relevance, answer correctness, groundedness y cobertura de preguntas internas.
Dependencias directas y transitivas como grafo que conecta aplicaciones, módulos, librerías, APIs y componentes.
Identificación de consumidores antes de actualizar una versión o modificar un contrato.
Lectura conjunta de manifests, lockfiles, build files, dependency trees y configuración.
Análisis de release notes, changelogs, migration guides, APIs y diffs de una nueva versión.
Clasificación de cambios en compatibles, deprecated, behavioral changes y breaking changes.
Localización automática de clases, métodos, tipos, configuración y contratos potencialmente afectados.
Impact map generado antes de permitir cualquier modificación.
Relación entre el cambio de una dependencia y código, testing, documentación, infraestructura y observabilidad.
Detección de dependencias transitivas que introducen impactos no visibles en el manifest principal.
Priorización según criticidad, uso real y probabilidad de regresión.
Distinción entre componentes que requieren modificación y componentes que únicamente necesitan validación.
Generación de un Migration Plan incremental y verificable.
Evidencias concretas que justifiquen cada modificación propuesta por el agente.
Prevención de upgrades masivos que combinan demasiados cambios y dificultan atribuir regresiones.
Mantenimiento del mapa de dependencias como activo reutilizable para futuros cambios.
Representación de relaciones entre librerías base, servicios, frontend, contratos, infraestructura y consumidores externos.
Detección de cambios que requieren propagarse a varias capas o repositorios.
Consistencia de versiones entre backend, frontend, clientes generados y módulos compartidos.
Automatización de actualizaciones mecánicas en manifests, referencias, configuración y artefactos generados.
Diferenciación entre cambio mecánico seguro y cambio semántico que necesita intervención especializada.
Ordenación de migraciones según el grafo de dependencias.
Compatibilidad temporal para permitir despliegues graduales entre productores y consumidores.
Branch by Abstraction y técnicas equivalentes para migraciones que no pueden completarse en un único release.
Cloud Agents multi-repo para inspeccionar y modificar frontend, backend, infraestructura y librerías relacionadas en una misma tarea.
Subagents paralelos dedicados a distintos consumidores cuando sus modificaciones no dependen entre sí.
Build y suites de tests independientes después de cada etapa relevante.
Validación contractual entre capas antes de avanzar con la propagación.
Prevención de cascading changes innecesarios cuando el contrato mantiene compatibilidad.
Resumen final de componentes actualizados, pendientes, riesgos y decisiones manuales.
Workflow repetible para futuras actualizaciones de framework, runtime, API o librería compartida.
Conversión del Impact Map en una secuencia concreta de trabajo ejecutable.
Restricción previa de carpetas, archivos y herramientas que cada agente puede modificar.
División en incrementos pequeños que puedan revisarse y revertirse de forma independiente.
Worktrees para mantener aislada cada línea de implementación.
Subagent implementador separado del subagente encargado de validar el resultado.
Compilación y type checking después de cambios estructurales.
Tests directamente relacionados con la modificación antes de ejecutar regresión general.
Escalado gradual de validaciones para reducir tiempo de feedback sin omitir controles finales.
Análisis automático del motivo de cada fallo y prohibición de modificar tests para ocultar regresiones.
Stop Conditions ante problemas de arquitectura, requisitos contradictorios, seguridad o errores fuera del alcance.
Agent Review como control sobre diffs locales antes de iniciar la integración.
Browser validation cuando existen cambios observables por el usuario.
Validación de documentación y contratos junto con el código.
Resumen final con archivos, decisiones, comandos, suites, incidencias y riesgos pendientes.
Resultado preparado para revisión Git sin incorporar automáticamente el cambio a la rama principal.
Análisis del diff completo antes de permitir operaciones Git.
Separación automática de modificaciones independientes en commits coherentes.
Commit messages basados en la intención funcional y no únicamente en los archivos modificados.
Exclusión de archivos temporales, artefactos locales y modificaciones ajenas a la tarea.
Relación entre requirement, análisis de impacto, commit y validaciones realizadas.
Creación de ramas siguiendo convenciones organizativas.
Pull Requests generadas con objetivo, solución, componentes afectados, tests y riesgos.
División de cambios excesivamente grandes mediante `/split-to-prs` cuando la independencia lógica lo permite.
Bugbot para detectar bugs y regresiones de manera independiente al agente implementador.
Security Review como capa específica para vulnerabilidades y patrones inseguros.
Cursor Blame para distinguir líneas procedentes de Tab, Agent y trabajo humano y consultar el contexto de generación en planes compatibles
AI provenance como mecanismo adicional para debugging, auditoría y responsabilidad sobre cambios.
Comentarios de code review como nueva entrada que permite al agente corregir una implementación.
`/autopilot` y agentes cloud para mantener un PR frente a CI, conflictos y feedback cuando la política del equipo lo permite.
Aprobación humana y branch protection como último control antes de integrar cambios relevantes.
Cloud Agents como agentes ejecutados en máquinas virtuales aisladas con repositorios, dependencias, secrets y acceso de red controlado.
Identificación de tareas adecuadas para ejecución remota: investigación, migraciones, documentación, testing, mantenimiento y procesos de larga duración.
Configuración reproducible del environment para evitar divergencias entre la máquina del desarrollador y el agente.
Snapshots y preparación previa de dependencias para reducir tiempos de inicialización.
Workloads multi-repo cuando una misma tarea necesita modificar varios repositorios coordinadamente.
Cloud Subagents para descargar trabajos paralelos o de larga duración manteniendo disponible el agente principal.
Handoff de una sesión local al cloud y recuperación posterior del trabajo sin reiniciar el análisis.
Artifacts con logs, screenshots y vídeos como evidencia del comportamiento validado.
Remote Desktop para comprobar manualmente el software dentro del entorno cloud antes de aceptar los cambios.
Network egress restringido y secrets específicos necesarios para la tarea.
MCP Servers dentro de Cloud Agents para conectar servicios internos o herramientas empresariales.
Revisión de branches y Pull Requests generadas en remoto antes de incorporarlas.
Límites de duración, coste y alcance para evitar agentes que continúan iterando sin aportar mejoras.
Comparación entre tiempo/coste de una ejecución cloud y el valor que habría supuesto realizarla interactivamente.
Selección consciente entre local, worktree y cloud según aislamiento, duración, paralelismo y acceso a recursos.
Cursor Automations como Cloud Agents iniciados por calendarios o eventos procedentes de GitHub, GitLab, Slack, webhooks, Linear y otros sistemas.
Definición de triggers que representen eventos reales de ingeniería y eviten ejecuciones innecesarias.
Workflow analyse → plan → implement → validate → review → document → propose PR.
Encadenamiento de agentes especializados manteniendo contratos claros entre sus resultados.
Separación entre agentes que generan cambios y agentes responsables de verificarlos.
Estado explícito de pending, running, validated, rejected, awaiting approval y completed.
Idempotencia para que reintentos o eventos duplicados no provoquen cambios repetidos.
Retry policies, timeouts, cancellation y tratamiento de fallos parciales.
Persistent Memories para conservar contexto entre ejecuciones de una misma Automation.
Riesgo de memory poisoning cuando una automatización aprende a partir de inputs externos o no confiables.
MCP como mecanismo para interactuar con issue trackers, observabilidad, documentación, bases de datos y otras plataformas.
Computer Use para automatizaciones que necesitan navegador, aplicaciones internas, screenshots o grabaciones.
Integración con pipelines existentes, incluido Jenkins, GitHub Actions, GitLab CI o plataformas equivalentes.
Approval Gates antes de operaciones de impacto elevado, cambios destructivos, publicaciones o despliegues.
Métricas de tasa de éxito, retrabajo, duración, coste, defectos detectados y porcentaje de ejecuciones escaladas a una persona.
Cursor SDK para invocar programáticamente el mismo agente utilizado por IDE, CLI y superficies cloud.
SDK oficiales para TypeScript y Python y SDK Bridge cuando es necesario integrarse desde otros lenguajes.
Diferencias entre agente local con acceso al filesystem y agente cloud ejecutado sobre repositorios clonados.
Conceptos Agent, Run, stream de eventos, status, cancelación, artifacts y usage.
Persistencia y reanudación de agentes de larga duración.
Definición programática de subagents especializados dentro de un orquestador propio.
Tool allowlists y `disallowedTools` para reducir capacidades innecesarias.
Hooks `preToolUse`, `beforeShellExecution` y otros controles deterministas en ejecuciones headless.
MCP para proporcionar tools, resources y prompts procedentes de sistemas corporativos.
Servidores MCP `stdio`, SSE y Streamable HTTP, incluyendo OAuth para servicios remotos.
Diseño de MCP de lectura frente a MCP capaces de modificar sistemas y requisitos adicionales de autorización.
Integración del SDK en CI auto-fix, triage, migraciones, revisión, plataformas internas y orquestadores de agentes.
Cursor Router y selección dinámica de modelos orientada a coste, equilibrio o inteligencia en entornos compatibles.
Obtención de token usage y coste por ejecución como parte de la observabilidad económica del workflow.
Diseño de una plataforma interna que abstraiga prompts y agentes sin eliminar los controles de ingeniería, seguridad y revisión.
Gobierno de IA aplicado específicamente a herramientas capaces de leer, modificar y ejecutar código.
Privacy Mode y diferencias entre flujo normal de inferencia y Cloud Agents que necesitan una copia temporal del repositorio.
Repository blocklists para impedir acceso a bases de código que no deben utilizarse con Cursor.
Sandboxing como control efectivo de filesystem y red separado de las instrucciones dadas al modelo.
`permissions.json` para orientar Auto-review y `sandbox.json` para imponer restricciones de filesystem y conectividad.
Network allowlists y egress restringido para minimizar exposición innecesaria.
Gobierno de Plugins y MCP Servers como software capaz de ampliar significativamente las herramientas disponibles al agente.
Hooks centralizados para enforcement, logging y controles organizativos.
Model allowlisting, SSO, SCIM, audit logs y otros controles empresariales según el plan utilizado.
Trazabilidad de tareas mediante issue, conversation, agent run, worktree, commit, PR y artifact.
Métricas de productividad que eviten utilizar líneas de código generadas como indicador de éxito.
Tokens y coste por feature, PR, Automation o categoría de mantenimiento.
Agent success rate, rollback rate, review findings, regression rate y porcentaje de cambios aceptados sin retrabajo.
Human intervention rate como señal para detectar tareas todavía poco adecuadas para autonomía.
Modelo operativo en el que productividad, calidad, seguridad y coste evolucionen conjuntamente.
Arquitectura de referencia para un workflow agentic FullStack ejecutado sobre una codebase empresarial existente.
Backend Java/Spring y frontend React/TypeScript conectados mediante GraphQL o contrato API equivalente.
Reglas de proyecto y AGENTS.md adaptados a arquitectura, convenciones, compatibilidad y requisitos de seguridad.
Conjunto de Skills especializadas para testing, documentación, migraciones y revisión.
Topología de Subagents para exploración, análisis de impacto, implementación, QA, seguridad y documentación.
Context architecture para proporcionar a cada agente únicamente código, contratos y evidencias relevantes.
Cambio de una dependencia o contrato como evento inicial de una cadena de adaptación controlada.
Dependency Graph e Impact Map previos a cualquier modificación.
Migration Plan con orden, riesgos, componentes implicados y criterios de finalización.
Worktrees o Cloud Agents independientes para modificaciones que puedan realizarse en paralelo.
Propagación coordinada de versiones entre backend, frontend, contratos y repositorios dependientes.
Build, type checking, contract tests, unit tests, integration tests y regresión como gates progresivos.
Debugging asistido y telemetría utilizada como contexto cuando aparezcan regresiones.
Agent Review, Bugbot y Security Review antes de proponer la integración.
Commits y Pull Requests trazables con descripción de evidencias, tests, documentación y riesgos.
Documentación técnica actualizada a partir de los cambios realmente realizados.
Documentación funcional localizada y sincronizada con el nuevo comportamiento.
Evidencias visuales reproducibles asociadas a las funcionalidades modificadas.
Pipeline de ingestión para incorporar código y documentación actualizados a una base RAG interna.
Asistente técnico capaz de responder con referencias verificables al repositorio y documentación.
Automatización remota para detectar futuras actualizaciones de la misma dependencia.
Workflow idempotente que pueda repetirse cuando aparezca una nueva versión.
Memory policy para impedir que inputs no confiables contaminen conocimiento persistente.
Integración con CI/CD y puntos explícitos de aprobación humana.
Estrategia de sandbox, tools permitidas, secrets y network egress.
Modelo de observabilidad de agent runs, fallos, artifacts y decisiones relevantes.
Medición de tokens, coste, duración, tasa de éxito y retrabajo.
Stop Conditions que devuelvan el control al desarrollador ante ambigüedad, riesgo o fallo no previsto.
Rollback de código, documentación y automatizaciones cuando la validación posterior no sea satisfactoria.
Matriz de responsabilidades entre desarrollador, agente implementador, agentes revisores y responsable de aprobación.
Evaluación comparativa entre ejecución manual, asistencia interactiva y workflow autónomo.
Documentación final del patrón para reutilizarlo en futuras migraciones y proyectos.
Análisis de límites observados y tareas que no deberían automatizarse con el nivel actual de garantías.
Roadmap para evolucionar el workflow hacia mayores niveles de autonomía de forma progresiva.
Modelo final de ingeniería agentic reproducible, auditable, seguro y mantenible.
Senior Software Engineers
Desarrolladores con experiencia que necesitan utilizar Cursor sobre arquitecturas, repositorios y tareas de mayor complejidad.
FullStack Developers
Profesionales que coordinan cambios entre frontend, backend, contratos, datos y servicios auxiliares.
Tech Leads
Responsables que necesitan definir patrones de desarrollo agéntico reproducibles para sus equipos.
Software Architects
Profesionales encargados de dependencias, contratos, evolución arquitectónica, compatibilidad y decisiones técnicas.
SDET y QA Engineers
Perfiles que quieren crear agentes especializados en generación, revisión y ejecución de estrategias de testing.
DevOps Engineers
Profesionales responsables de CI/CD, automatizaciones, Cloud Agents y procesos de integración.
DevSecOps Engineers
Perfiles que necesitan introducir seguridad, hooks, sandboxing, revisión y controles deterministas en workflows agentic.
Platform Engineers
Profesionales que quieren encapsular Cursor dentro de plataformas internas mediante SDK, MCP, Policies y automatización.
Application Security Engineers
Especialistas que participan en revisión de cambios generados por agentes y gobierno de herramientas con acceso a código.
Engineering Managers
Responsables interesados en escalar productividad agéntica midiendo calidad, riesgo, coste y capacidad de supervisión.
Experiencias reales de equipos que ya han trabajado con nosotros.
+16
años de liderazgo
+3.500
empresas formadas
Nuestra empresa decidió contratar formación con Imagina aprovechando los créditos de FUNDAE, y fue una gran decisión. La modalidad online nos permitió adaptar los horarios a nuestro equipo. La formación ha sido práctica, clara y útil para el día a día. Es sencillo de gestionar y los resultados son excepcionales.

Hugo Gutiérrez
Analista Financiero
Gracias a Imagina, la eficiencia de nuestras sesiones de capacitación ha mejorado drásticamente. Es sencillo de usar y los resultados son excepcionales.
Luis Martínez
Administrativo
Gracias al aula virtual de Imagina siempre son capaces de adaptar los cursos a nuestras necesidades. El contenido fue muy completo y práctico.
Elena Pérez
Responsable de Recursos Humanos
Mejor de lo esperado, la modalidad online se adapta a nuestros horarios. La ayuda con la bonificación FUNDAE hizo todo más fácil. Práctico y necesario.
Alejandro Sánchez
Director de Operaciones
Nuestra empresa decidió contratar formación con Imagina aprovechando los créditos de FUNDAE, y fue una gran decisión. La modalidad online nos permitió adaptar los horarios a nuestro equipo. La formación ha sido práctica, clara y útil para el día a día. Es sencillo de gestionar y los resultados son excepcionales.
Hugo Gutiérrez
Analista Financiero
Gracias a Imagina, la eficiencia de nuestras sesiones de capacitación ha mejorado drásticamente. Es sencillo de usar y los resultados son excepcionales.
Luis Martínez
Administrativo
Gracias al aula virtual de Imagina siempre son capaces de adaptar los cursos a nuestras necesidades. El contenido fue muy completo y práctico.
Elena Pérez
Responsable de Recursos Humanos
Mejor de lo esperado, la modalidad online se adapta a nuestros horarios. La ayuda con la bonificación FUNDAE hizo todo más fácil. Práctico y necesario.
Alejandro Sánchez
Director de Operaciones
480.000 alumnos formados en Imagina
Explora las respuestas a las preguntas que guian a nuestra comunidad. Aqui encontraras claridad sobre como funciona todo, desde el acceso hasta los detalles de los cursos. Si buscas respuestas, este es el lugar para comenzar.
Sí. Presupone conocimientos de Agent, Tab, Rules, Skills, Subagents, MCP, Git, testing, Cloud Agents y seguridad básica para centrarse en escenarios avanzados.
Sí. El programa utiliza como arquitectura de referencia backend Java/Spring, frontend React/TypeScript y GraphQL, aunque los patrones son trasladables a otros stacks.
Sí. Se incluyen codebases que conservan tecnologías o runtimes anteriores y necesitan evolucionar sin romper compatibilidad.
Sí. El curso profundiza en Subagents con contexto, herramientas y responsabilidades independientes para testing, análisis, seguridad y documentación.
Sí. Se trabaja indexación conjunta de repositorios y documentación, metadata, recuperación, permisos, grounding y evaluación de un asistente técnico interno.
Sí. El flujo incluye análisis de impacto, migración, propagación entre capas, testing, documentación y preparación del Pull Request.
Sí. Los Cloud Agents actuales pueden ejecutar entornos completos y trabajar sobre varios repositorios coordinados cuando una tarea afecta a varios componentes.
Sí. Se diseñan workflows disparados por calendario o eventos externos y se trabajan Memories, MCP, Computer Use, approval gates e idempotencia.
Sí. El bloque avanzado cubre los SDK de TypeScript y Python, ejecución local y cloud, subagents, tools, usage y creación de orquestadores propios.
Sí. La formación puede ser bonificable a través de FUNDAE hasta el 100% cuando la empresa dispone de crédito formativo suficiente y se cumplen los requisitos aplicables a la Formación Programada por las Empresas.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. Presupone conocimientos de Agent, Tab, Rules, Skills, Subagents, MCP, Git, testing, Cloud Agents y seguridad básica para centrarse en escenarios avanzados.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. El programa utiliza como arquitectura de referencia backend Java/Spring, frontend React/TypeScript y GraphQL, aunque los patrones son trasladables a otros stacks.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. Se incluyen codebases que conservan tecnologías o runtimes anteriores y necesitan evolucionar sin romper compatibilidad.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. El curso profundiza en Subagents con contexto, herramientas y responsabilidades independientes para testing, análisis, seguridad y documentación.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. Se trabaja indexación conjunta de repositorios y documentación, metadata, recuperación, permisos, grounding y evaluación de un asistente técnico interno.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. El flujo incluye análisis de impacto, migración, propagación entre capas, testing, documentación y preparación del Pull Request.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. Los Cloud Agents actuales pueden ejecutar entornos completos y trabajar sobre varios repositorios coordinados cuando una tarea afecta a varios componentes.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. Se diseñan workflows disparados por calendario o eventos externos y se trabajan Memories, MCP, Computer Use, approval gates e idempotencia.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. El bloque avanzado cubre los SDK de TypeScript y Python, ejecución local y cloud, subagents, tools, usage y creación de orquestadores propios.
¿Tienes dudas?
Estamos aqui para ayudarte
Sí. La formación puede ser bonificable a través de FUNDAE hasta el 100% cuando la empresa dispone de crédito formativo suficiente y se cumplen los requisitos aplicables a la Formación Programada por las Empresas.
¿Tienes dudas?
Estamos aqui para ayudarte
Descubre Que es Microsoft Power Automate o Microsoft Flow: Guía Completa de la Herramienta de Automatización de Tareas de Microsoft
Descubre cómo instalar Kali Linux fácilmente y empieza a usar esta herramienta esencial para pruebas de penetración y análisis forense digital.
Conoce los cursos bonificados para trabajadores 2025 más demandados y cómo puedes inscribir a tus empleados para aprovechar los créditos formativos de FUNDAE.
Conoce los cursos obligatorios para empresas 2025 y cómo asegurar que tu organización cumpla con las normativas actuales sin riesgos de sanciones.
Descubre los mejores cursos bonificados para empresas en 2025 por la Fundación Tripartita. Aumenta la productividad de tu equipo sin costes adicionales.
Cuéntanos tus objetivos de negocio y prepararemos una propuesta formativa bonificable totalmente ad hoc